Een belangrijk onderdeel van NIS2 Supply Chain-certificering is maatregel 1.26: Samen de toeleveringsketen beveiligen.
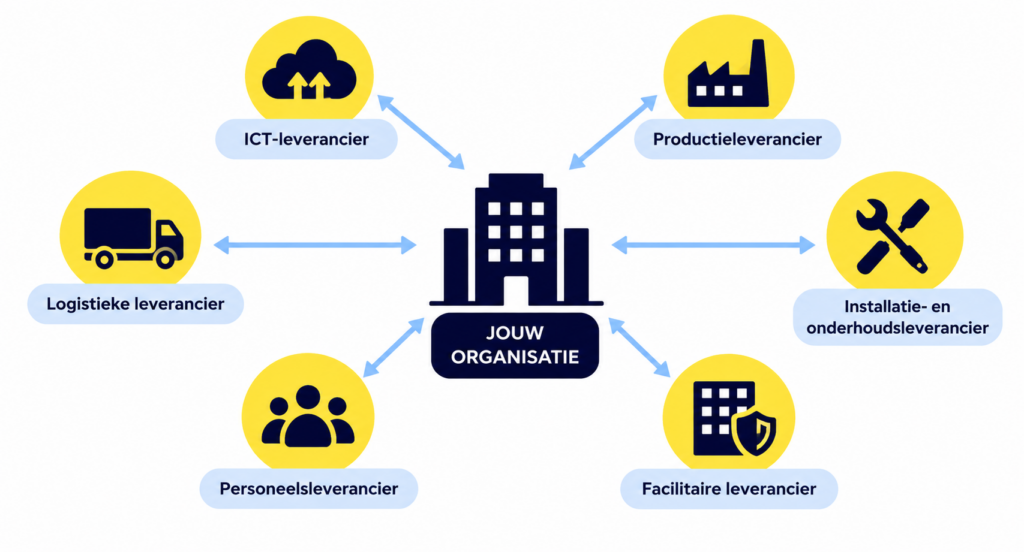
Daarbij moet je bepalen welke leveranciers een risico kunnen vormen voor jouw organisatie. Een veelgemaakte fout is om daarbij vooral naar ICT-leveranciers te kijken. Dat is te beperkt. Vooral als je weet dat ruim 40% van alle hacks via de keten beginnen.
Bij maatregel 1.26 kijken we naar alle gevaren en afhankelijkheden. Een leverancier kan een risico vormen door digitale toegang, fysieke toegang of doordat jouw organisatie afhankelijk is van deze leverancier.
Kijk naar al je leveranciers
Begin daarom met een overzicht van je leveranciers en stel per leverancier een aantal praktische vragen:
- Wat gebeurt er met onze bedrijfsvoering als deze leverancier uitvalt of niet meer kan leveren?
- Heeft deze leverancier toegang tot onze IT, OT of IoT?
- Is er een EDI- of API-koppeling met deze leverancier?
- Heeft de leverancier toegang tot gegevens of netwerken?
- Heeft de leverancier fysieke toegang tot gebouwen, installaties, productieomgevingen of apparatuur?
- Kan uitval of een incident bij deze leverancier gevolgen hebben voor onze Te Beschermen Belangen (TBB’s/kroonjuwelen) of belangrijke bedrijfsprocessen?
Als een leverancier op één of meer van deze punten een relevant risico vormt, moet je deze leverancier meenemen in je verdere beoordeling.
Praktische eerste stap: pak je leverancierslijst erbij en bepaal welke leveranciers jouw bedrijfscontinuïteit, TBB’s/kroonjuwelen, digitale omgeving of fysieke omgeving kunnen raken.
Meer informatie en praktische ondersteuning
Bespreek maatregel 1.26 met je ICT-partner of consultant.
Neem deel aan onze pre-auditwebinar.
Onze grootste samenwerkingspartner Samen Digitaal Veilig heeft aanvullende praktische informatie beschikbaar:
Welke 50.000 bedrijven krijgen te maken met de NIS2?
NCSC bevestigt: de keten heeft een breder risicogebied