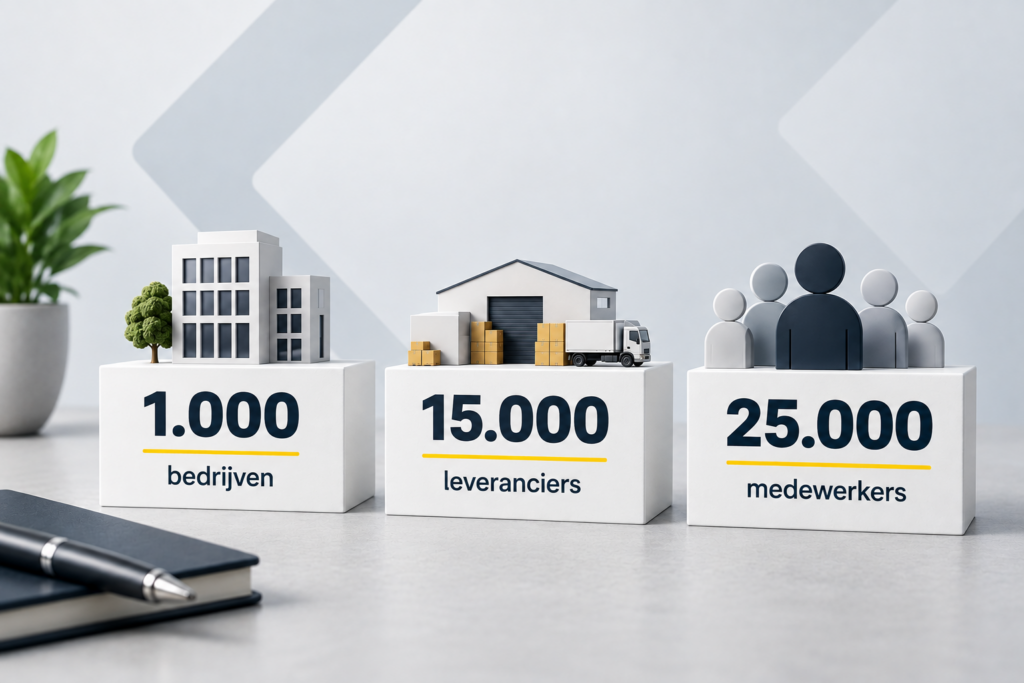
De Cyberbeveiligingswet is nu bijna een maand van kracht en we zien duidelijke beweging. Meer dan 1.000 bedrijven werken inmiddels aan hun NIS2 Supply Chain-certificering. Daarbij zijn 15.000 leveranciers betrokken en worden 25.000 medewerkers getraind in cybersecurity. Mooie cijfers, maar vooral een belangrijk signaal: steeds meer organisaties wachten niet af, maar gaan aan de slag.
Steeds meer bedrijven komen in actie
Dat is precies wat nu nodig is. De Cyberbeveiligingswet stelt eisen aan de digitale weerbaarheid van organisaties én hun keten. Daardoor krijgen ook leveranciers steeds vaker te maken met eisen rond cybersecurity en aantoonbaarheid. De ruim 1.000 bedrijven die nu aan certificering werken, laten zien dat dit besef steeds breder doordringt. Niet alleen bij organisaties die rechtstreeks onder NIS2 vallen, maar ook verderop in de keten.
Wacht niet tot de vraag komt
Voor bedrijven die nog niet zijn gestart, is ons advies daarom: wacht niet af. Niet tot een toezichthouder vragen stelt, een belangrijke klant bewijs van digitale veiligheid wil zien of cybersecurity-eisen ineens onderdeel blijken van een aanbesteding. Wie nu begint, heeft de tijd om maatregelen stap voor stap op orde te brengen en kan aantonen dat er actief aan digitale weerbaarheid wordt gewerkt.
Beginnen kan heel laagdrempelig
Daarvoor hoef je niet direct een zwaar certificeringstraject in. NIS2 Supply Chain kent verschillende niveaus, zodat organisaties kunnen beginnen op een niveau dat bij hen past. Met SC10 start je bijvoorbeeld met 17 concrete cybersecuritymaatregelen. Zo zet je een behapbare eerste stap en kun je later verder doorgroeien naar SC20 of SC30. Het belangrijkste is niet dat alles morgen perfect geregeld is, maar dat je vandaag begint.
-> Start jouw certificeringstraject
-> Ondersteuning nodig? Schakel de hulp in van onze partners